Le brief
Sonia Mercier a dirigé pendant huit ans la sécurité informatique d’un groupe de transport lyonnais. En 2019, elle a fondé Poterne avec Thibault Rey, spécialiste des tests d’intrusion. Douze personnes aujourd’hui, à Gerland, pour des PME industrielles, des cliniques et des cabinets d’expertise comptable.
Le premier échange s’est fait en visio. Sonia a commencé par ce qu’elle ne voulait pas : « Les dirigeants qui nous appellent sont déjà inquiets. Je ne veux pas d’un site qui leur fait peur avec des cagoules et des lignes de code vertes. Je veux qu’ils comprennent ce qu’on fait, et que celui qui est attaqué trouve le numéro en deux secondes. » L’ancien site alignait les sigles, EDR, SOC, SIEM, et cachait le numéro d’astreinte dans le pied de page.
Ce qu’on a compris
Le client de Poterne ne cherche pas « un SOC managé ». C’est un dirigeant de PME qui veut éviter de perdre ses données, ou qui vient de les perdre. Il arrive sur le site inquiet, parfois un samedi matin. Une rangée d’acronymes le fait repartir.
Le site devait donc parler deux langues. Celle du dirigeant d’abord : ce que fait chaque prestation, ce qu’il reçoit à la fin, ce qu’on attend de lui. Celle du responsable informatique ensuite, dans les pages de prestation. Et une troisième voix, très courte, pour celui qui est en pleine crise.
Dans ce métier, tout le monde se dit expert. Ce qui départage, ce sont les preuves vérifiables, avec leur périmètre et leur date. Le site lui-même en fait partie : un prospect technique regarde le bandeau cookies et la configuration de la messagerie du domaine.
Nos choix
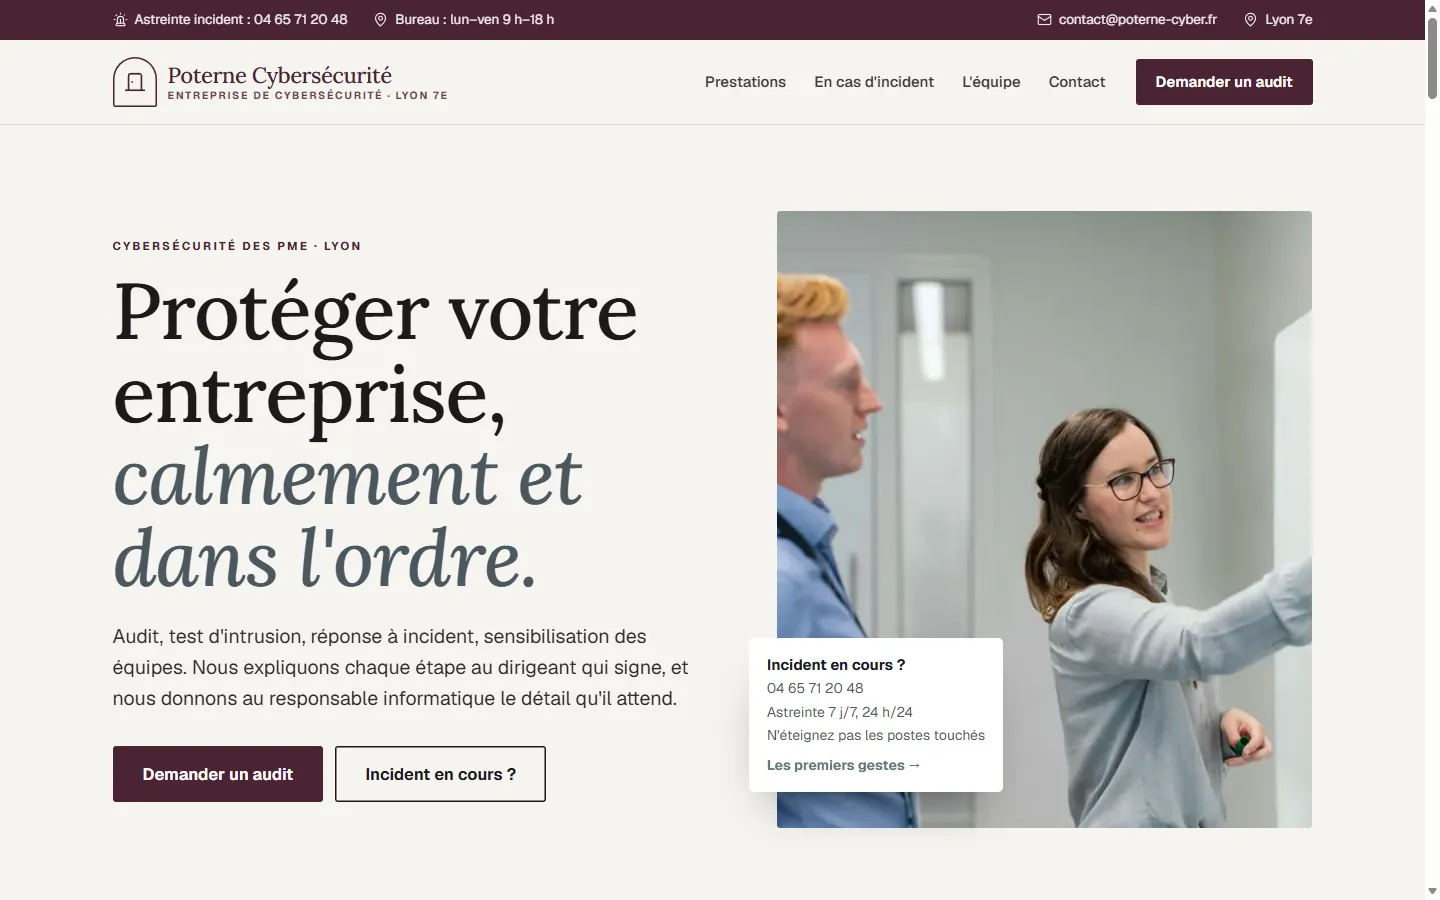
L’astreinte partout, mais séparée. La barre d’infos commence par le numéro d’astreinte. Le héros porte une carte « Incident en cours ? » avec trois lignes, dont la plus utile : n’éteignez pas les postes touchés. Juste en dessous, un bandeau donne les premiers gestes. Le formulaire commercial, lui, rappelle qu’on ne l’utilise pas pour une crise.
Un titre qui rassure. « Protéger votre entreprise, calmement et dans l’ordre. » La photo montre une consultante qui explique un schéma à un dirigeant, en plein jour.
Des prestations sans sigle. Cinq prestations numérotées, chacune avec ce qu’elle examine, ce qu’elle livre et sa durée habituelle. Les sigles sont regroupés dans un lexique à part, une phrase par sigle, avec ce que chacun change pour l’entreprise.
Des preuves avec leurs limites. Le label ExpertCyber est présenté avec l’organisme qui l’évalue et sa date de fin. Une carte dit franchement que Poterne n’est pas qualifiée PASSI, et vers qui se tourner quand c’est exigé. Les cas clients sont anonymes, sans aucun détail qui trahirait une faiblesse.
Des ateliers en octobre. Le mois européen de la cybersécurité est l’occasion de rencontrer des dirigeants avant la crise : un agenda d’ateliers gratuits, avec les places restantes.
Le style cabinet. Lora pour les titres, bordeaux profond et bleu-gris, aucun motif. L’allure d’un cabinet de conseil sérieux plutôt que d’un film d’espionnage.
La réalisation
Le site compte une page par prestation, la page des premiers gestes en cas d’incident, les qualifications, l’équipe, les ateliers et la demande d’audit. L’installation WordPress est réduite à l’essentiel : peu d’extensions, mises à jour suivies, sauvegardes hors du serveur, accès nominatifs, aucun traceur avant consentement.
Sonia met à jour la date du label et publie les ateliers. On révise ensemble la page NIS 2 à chaque étape du texte, pour qu’elle reste exacte et datée. Poterne reste propriétaire de son nom de domaine et de ses accès.